تحقيق في تحويل أدوات الإعلان الرقمي إلى وسيلة لاستهداف أجهزة محددة ببرمجيات تجسس، وما تكشفه القضية عن حدود الرقابة على اقتصاد البيانات.
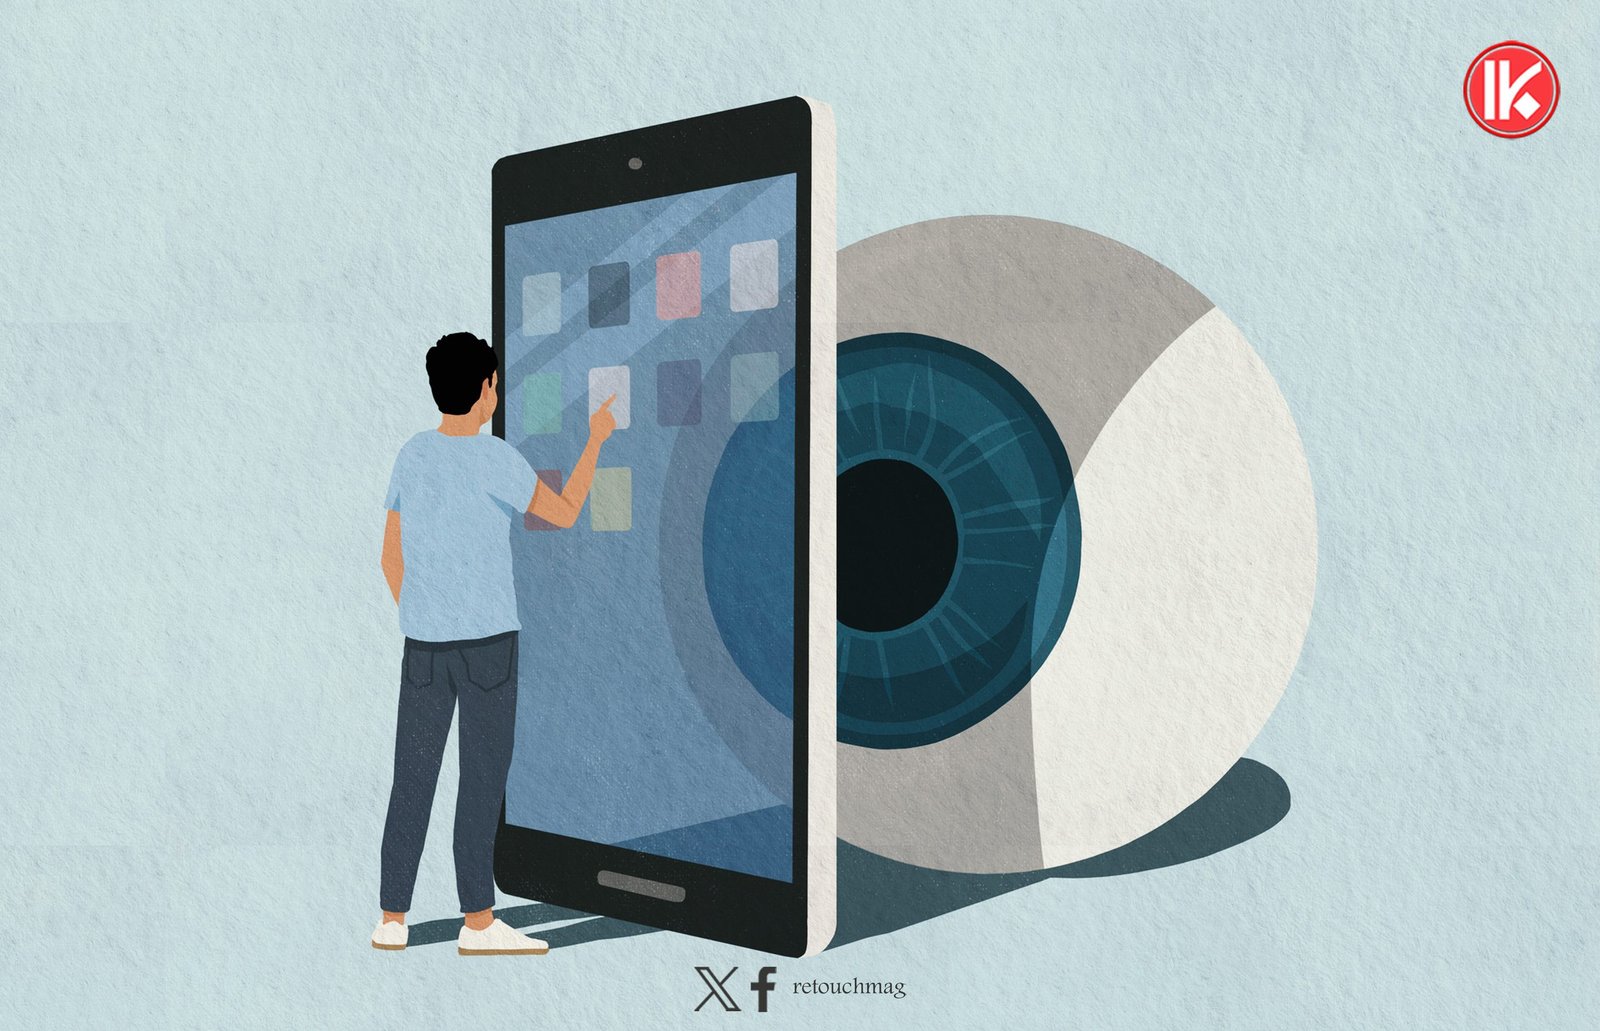
في عالم الإعلان الرقمي، يجري كل شيء بسرعة يصعب تصورها. يفتح المستخدم صفحة على الإنترنت، فتدخل مساحة إعلانية في مزاد آلي، وتتنافس شركات على عرض إعلان يناسب الجهاز وصاحبه. خلال أجزاء من الثانية، تتبادل منصات ووسطاء بيانات عن فرصة العرض، ثم يظهر الإعلان على الشاشة.
هذه العملية التجارية الواسعة أصبحت جزءًا من البنية الأساسية للإنترنت. وهي نفسها التي تكشف، عند إساءة استخدامها، ثغرة لا تتعلق بالإعلان وحده، وإنما بالقدرة على الوصول إلى أجهزة بعينها عبر منظومة موزعة بين شركات ومنصات وتطبيقات ومواقع.
في 15 أكتوبر/تشرين الأول 2026، نشر مختبر Citizen Lab التابع لجامعة تورونتو تحقيقًا عن تقنية أطلق عليها الباحثون اسم «AdFection»، تناول استخدام البنية الإعلانية لتوصيل برمجيات تجسس إلى أهداف محددة. واستند التحقيق إلى عمل تقني مشترك مع شركة Confiant المتخصصة في أمن الإعلانات، وخلص إلى أن منصة إعلانية مرتبطة بشركة Discover-Tech استُخدمت ضمن عمليات استهداف شملت توصيل برمجيات تجسس من أطراف أخرى.
تكمن أهمية الكشف في أن الإعلان لم يعد، في هذه الحالات، مجرد واجهة تجارية تخفي خلفها صناعة ضخمة لجمع البيانات وتحليلها. لقد صار جزءًا من مسار تقني يمكن أن يبدأ بتحديد جهاز مستهدف، ويمر عبر منظومة توزيع الإعلانات، وينتهي بمحاولة استغلال ثغرة فيه.
من سوق الإعلانات إلى سوق الاستهداف
تقوم صناعة الإعلان الرقمي على جمع الإشارات التي تساعد في توجيه المحتوى إلى الجمهور المناسب. وتختلف البيانات المستخدمة باختلاف المنصة والجهاز والإعدادات، وقد تشمل معرّفات إعلانية أو معلومات عن المتصفح وعنوان IP وخصائص الجهاز. تنتقل بعض هذه المعلومات بين أطراف متعددة لتحديد الإعلان الذي سيُعرض، وقياس الوصول، ومتابعة الأداء.
تمنح هذه البنية المعلنين قدرة واسعة على الوصول إلى شرائح محددة من المستخدمين. وهي تتيح في الوقت نفسه تحديد أجهزة بعينها بدقة أكبر مما يتيحه الإعلان التقليدي، خصوصًا عندما تتوافر معرّفات تسمح بربط الطلب الإعلاني بجهاز معروف.
بحسب Citizen Lab، أتاحت منصة Controlium المرتبطة بشركة Discover-Tech لعملائها استهداف أجهزة باستخدام معرّفات إعلانية أو معرّفات متصفح أو عناوين IP، ثم توجيه إعلانات مخصصة إليها. ووجد الباحثون صلة بين هذه المنظومة وتوصيل برمجيات تجسس إلى أهداف مختارة.
هنا تتغير وظيفة البيانات. فالمعلومات التي تُستخدم عادة لتحديد الإعلان الملائم يمكن أن تساعد أيضًا في تحديد الشخص أو الجهاز المراد استهدافه، فيما توفر شبكة الإعلانات مسارًا للوصول إلى ذلك الجهاز. ويصبح السؤال الأمني مرتبطًا بكيفية إدارة بيانات الاستهداف، وبقدرة الأطراف التي تدير المنظومة على منع استخدامها في عمليات اختراق.
لا يعني هذا أن منظومة الإعلانات بأكملها تعمل بهذه الطريقة، أو أن تخصيص الإعلان دليل على وجود تجسس. ما وثقه التحقيق هو استغلال محدد للبنية الإعلانية في عمليات تجسس، وهو أمر يكفي لفتح نقاش جدي بشأن الضوابط التي تحكم هذه الصناعة.
عندما لا يحتاج الهجوم إلى نقرة
تستند كثير من الهجمات الإلكترونية إلى استدراج الضحية لفتح رابط أو تنزيل ملف أو تثبيت تطبيق ضار. وتعتمد هذه الأساليب على قرار يتخذه المستخدم، ولو تحت الخداع. أما هجمات «صفر نقرة»، فتسعى إلى اختراق الجهاز من دون اشتراط تفاعل مباشر من صاحبه.
في السيناريو الذي كشفه التحقيق، لم يكن الإعلان مجرد صورة أو رابط يوجه المستخدم إلى صفحة خارجية. كان جزءًا من مسار تقني استُخدم لتوصيل شيفرة ضارة إلى أجهزة مستهدفة. وإذا توافرت الظروف التقنية اللازمة ونجح الاستغلال، فقد يتمكن المهاجم من الوصول إلى بيانات أو وظائف في الجهاز، وفق طبيعة البرمجية والثغرة المستخدمة.
لهذا السبب، لا يكفي أن يعتاد المستخدم تجاهل الإعلانات المشبوهة كي يطمئن إلى سلامة جهازه. فالحذر من الروابط والملفات يظل مهمًا، لكنه لا يعالج وحده الثغرات التي تسمح بتنفيذ الهجوم من دون نقرة.
والتمييز ضروري هنا: ظهور إعلان على جهاز لا يثبت اختراقه، كما أن وصول إعلان إلى جهاز مستهدف لا يعني نجاح محاولة الاستغلال. لكل مرحلة أدلتها الفنية، من تحديد الجهاز إلى توصيل الحمولة الضارة، ثم إثبات الإصابة وتحليل ما جرى داخل النظام.
45 جهازًا في شبكة الجزيرة
تتجاوز أهمية القضية تقدير مدى انتشار الإعلانات إلى حالات اختراق قال الباحثون إنهم تحققوا منها. فقد ذكر Citizen Lab أنه تحقق من اختراق 45 جهازًا يعمل بنظام ويندوز لدى شبكة الجزيرة الإعلامية خلال عامي 2024 و2025، باستخدام برمجية تجسس مرتبطة بشركة Candiru، جرى توصيلها عبر المنظومة الإعلانية محل التحقيق. واستند المختبر إلى سجلات شبكية شاركتها الجزيرة معه.
يمثل هذا التفصيل دليلًا أكثر تحديدًا من أرقام الانتشار العامة. فهو يربط مسارًا إعلانيًا بحالات اختراق جرى فحصها تقنيًا، ويبيّن أن استخدام الإعلانات في التجسس لم يكن مجرد احتمال افتراضي.
وفي المقابل، أشار التحقيق إلى أن إعلانات Discover-Tech ظهرت على أكثر من 120 ألف موقع إلكتروني و75 ألف تطبيق عبر شركاء إعلانيين، وقدرت Confiant حجم ظهور الإعلانات بما لا يقل عن عشرة ملايين مرة يوميًا.
هذه الأرقام تصف مدى الانتشار الإعلاني والتعرض المحتمل، لا عدد الأجهزة المخترقة. ولا تتيح المواد المنشورة الجزم بأن كل من شاهد إعلانًا كان هدفًا للتجسس، أو أن جميع المواقع والتطبيقات التي عرضته كانت على علم باستخدامه. قيمة الأرقام أنها توضح اتساع البنية التي أمكن أن تمر عبرها الإعلانات، بينما تثبت الحالات المفحوصة وجود استخدام ضار في ظروف محددة.
شبكة من الوسطاء ومسؤولية موزعة
تتوزع صناعة الإعلان الرقمي على عدد كبير من الأطراف: المعلن، ومنصة شراء الإعلانات، والوسيط الذي يبيع المساحة، والشبكة التي تدير المزادات، والموقع أو التطبيق الذي يعرض الإعلان. وقد تمر عملية العرض عبر عدة شركات قبل أن تصل إلى شاشة المستخدم.
يوفر هذا التوزع كفاءة تجارية وسرعة في الوصول إلى الجمهور، لكنه يجعل مراقبة السلوك الضار أكثر تعقيدًا. فقد لا يمتلك الموقع الذي يعرض الإعلان صورة كاملة عن جميع الجهات المشاركة في توصيله، فيما تعتمد المنصات على أنظمة فحص آلية وسياسات تعاقدية ومراجعات داخلية لكشف الانتهاكات.
وربط التحقيق Discover-Tech بمنصة Controlium، وأشار إلى استخدام برمجيات تجسس مرتبطة بشركة Candiru. وكانت وزارة التجارة الأميركية قد أدرجت Candiru على قائمة القيود عام 2021، بسبب ما قالت إنه تورط في توفير برمجيات تجسس استُخدمت لاستهداف مسؤولين وصحفيين ونشطاء وأكاديميين.
وعقب الكشف، قالت غوغل إنها أنهت وصول Discover-Tech إلى منصاتها الإعلانية بسبب انتهاكات منهجية لسياساتها. كما أزالت شركة Beeswax، التابعة لمجموعة كومكاست، الشركة من منصتها، وعلقت رابطة IAB Europe اعتمادها ضمن قائمة البائعين المعتمدين.

تكشف هذه الإجراءات أن أدوات الرقابة المتاحة تستطيع قطع بعض المسارات المستخدمة في الانتهاكات، لكنها تثير أيضًا أسئلة عن توقيت اكتشاف النشاط، وطبيعة المؤشرات التي كانت متاحة للمنصات، ومدى كفاية الفحص قبل عرض الإعلانات. وتحتاج الإجابة عن هذه الأسئلة إلى معرفة ما كان كل طرف يدركه، وما المعلومات التي كانت في حوزته، وما التدابير التي اتخذها.
ولا تكفي إزالة شركة من منصة واحدة لإثبات انتهاء الخطر؛ فذلك يتوقف على البنية التي استخدمتها العملية، والأطراف التي شاركت فيها، وإمكان انتقال النشاط إلى وسطاء آخرين. وهنا تظهر أهمية تبادل المعلومات التقنية بين الشركات والباحثين، ووضع آليات تدقيق لا تعتمد على فحص الإعلان بصورته الظاهرة وحدها.
الخصوصية ليست المسألة الوحيدة
اعتاد المستخدمون النظر إلى تتبع الإعلانات بوصفه مشكلة تتعلق بالخصوصية: لماذا يعرف الإعلان ما بحثت عنه؟ وكيف انتقلت اهتماماتي من موقع إلى آخر؟ ومن يملك بياناتي؟
يكشف هذا التحقيق عن مستوى آخر من المخاطر. فالمعلومات التي تجعل الاستهداف الإعلاني أكثر دقة يمكن أن تساعد في اختيار جهاز محدد، بينما تستطيع بنية التوزيع الإعلاني إيصال محتوى إلى ذلك الجهاز. وعندما تُستغل هذه الإمكانات في عملية تجسس، يصبح جمع البيانات وتداولها جزءًا من مسألة أمنية تتجاوز تخصيص الإعلانات وقياس فعاليتها.
وتكتسب المخاطر أهمية خاصة لدى الصحفيين والباحثين والناشطين والعاملين في مؤسسات تتعامل مع معلومات حساسة. فقد يكون استهداف جهاز واحد مدخلًا إلى مراسلات أو وثائق أو مصادر، تبعًا للصلاحيات التي تمنحها البرمجية المستخدمة للمهاجم. ومع ذلك، لا يجوز تعميم ما ثبت في حالات محددة على جميع العاملين في هذه المهن أو افتراض أن كل جهاز معرض للاختراق بالطريقة نفسها.
أما المستخدم العادي، فيستفيد من تحديث نظام التشغيل والمتصفح والتطبيقات، وتقليل تتبع الإعلانات حيث تتاح هذه الخيارات، وتجنب تثبيت البرامج من مصادر غير موثوقة. ويمكن لحجب الإعلانات أن يقلل التعرض لبعض المسارات الإعلانية، لكنه لا يشكل ضمانًا مطلقًا للحماية من الاختراق. ويوصي الباحثون الفئات الأكثر عرضة للاستهداف باتخاذ احتياطات إضافية تتناسب مع طبيعة عملها ومخاطرها.
ويبقى العبء الأكبر على الجهات التي تدير المنظومة. فالمستخدم لا يستطيع فحص كل وسيط يشارك في المزاد الإعلاني، ولا معرفة الشيفرة التي قد تُسلّم إلى جهازه في كل مرة يفتح فيها صفحة. تقع على المنصات مسؤولية فحص الإعلانات ومصادرها، ومراقبة السلوك غير المعتاد، والتحرك عند اكتشاف إساءة الاستخدام، وإتاحة قدر كافٍ من الشفافية بشأن الجهات التي تتلقى البيانات وتستخدمها.
من يراقب البنية التي تراقب المستخدمين؟
تقدم القضية مثالًا على فجوة بين حجم البنية الرقمية التي تعتمد عليها الحياة اليومية، وقدرة المستخدم على معرفة ما يحدث داخلها. فالإنترنت لا يعمل فقط عبر المواقع التي يزورها الناس، وإنما عبر طبقات من الخدمات والوسطاء الذين ينقلون البيانات والمحتوى ويحددون ما يصل إلى الشاشة.
وكلما ازدادت هذه الطبقات تعقيدًا، ازدادت الحاجة إلى قواعد تجعل المسؤولية قابلة للتحديد والمساءلة. يتطلب ذلك معايير واضحة للتحقق من المعلنين والوسطاء، وقدرة على تحليل سلوك الإعلانات الفعلي، وتعاونًا بين منصات الإعلان والباحثين الأمنيين، فضلًا عن تحقيقات مستقلة عندما تظهر أدلة على استخدام البنية التجارية لأغراض التجسس.
لا تثبت هذه القضية أن الإعلان الرقمي تحول عمومًا إلى أداة اختراق، لكنها تثبت أن منظومة تجارية واسعة يمكن استغلالها للوصول إلى أهداف محددة، وأن نتائج هذا الاستغلال قد تكون أخطر بكثير من انتهاك الخصوصية المعتاد.
حين تصبح المساحة الإعلانية طريقًا إلى جهاز مستهدف، لا يعود أمن المستخدم مسألة تتعلق بما ينقر عليه وحده. إنه يتعلق أيضًا بمن يقف خلف الإعلان، وبالأنظمة التي تسمح له بالوصول، وبالقدرة على كشف إساءة الاستخدام قبل أن تتحول إلى اختراق.
 ماهر حمصي